Trong mô hình Facebook Ads lấy dữ liệu làm trung tâm, tài khoản quảng cáo không còn là tài sản duy nhất cần bảo vệ. Dữ liệu CRM, Meta Pixel, Conversions API, Dataset, Catalog và Tệp đối tượng tùy chỉnh có thể ảnh hưởng trực tiếp đến khả năng đo lường, tối ưu và tìm đúng khách hàng của doanh nghiệp.
Một chiến dịch có thể được dựng lại. Một mẫu quảng cáo có thể thiết kế lại. Nhưng nếu doanh nghiệp mất quyền sở hữu nguồn dữ liệu, bị thay đổi cấu hình sự kiện, lộ tệp khách hàng hoặc phụ thuộc hoàn toàn vào tài khoản cá nhân của một nhân sự đã nghỉ việc, hậu quả thường khó xử lý hơn nhiều.
Quản trị tài sản vì vậy không phải công việc hành chính làm một lần rồi để đó. Đây là một phần của năng lực vận hành quảng cáo Facebook bền vững: doanh nghiệp phải biết mình đang sở hữu những gì, ai được truy cập, họ được phép làm gì và cần phản ứng ra sao khi phát hiện dấu hiệu bất thường.
Nguyên tắc cốt lõi: Dữ liệu thuộc về doanh nghiệp; quyền truy cập thuộc về vai trò công việc; không cá nhân hoặc agency nào được trở thành điểm phụ thuộc duy nhất.
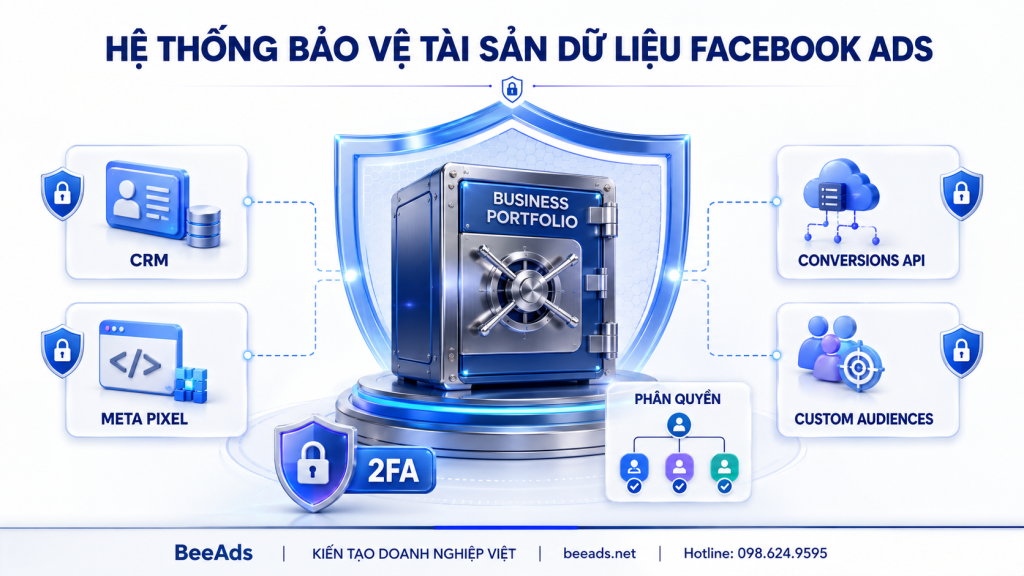
Business Portfolio cần trở thành trung tâm quản trị tài sản, con người và quyền truy cập của doanh nghiệp.
Vì Sao CRM, Pixel, CAPI Và Custom Audiences Là Tài Sản Doanh Nghiệp?
CRM chứa lịch sử quan hệ với khách hàng
Hệ thống quản trị quan hệ khách hàng (Customer Relationship Management – CRM) lưu thông tin Lead, đơn hàng, trạng thái chăm sóc, doanh thu và đôi khi cả giá trị vòng đời khách hàng. Khi được chuẩn hóa, CRM giúp doanh nghiệp phân biệt khách mới, khách cũ, khách có giá trị cao và những nhóm cần loại trừ khỏi chiến dịch tìm khách mới.
CRM không nên chỉ tồn tại trong file cá nhân của nhân viên bán hàng. Nếu dữ liệu phân tán, thiếu phân quyền hoặc không có lịch sử chỉnh sửa, doanh nghiệp rất khó kiểm soát việc tải xuống, sao chép và sử dụng sai mục đích.
Pixel và CAPI quyết định chất lượng tín hiệu
Meta Pixel ghi nhận hành vi trên trình duyệt, còn API Chuyển đổi (Conversions API – CAPI) truyền sự kiện từ máy chủ hoặc nền tảng kết nối. Hai nguồn có thể hỗ trợ đo lường và tối ưu khi được cấu hình đúng, đồng thời cần khử trùng sự kiện nếu cùng gửi một hành động.
Quyền truy cập Dataset hoặc nguồn dữ liệu không chỉ cho phép “xem báo cáo”. Tùy mức quyền, người dùng có thể liên kết tài khoản quảng cáo, tạo đối tượng, thay đổi cấu hình hoặc tác động đến luồng dữ liệu. Vì vậy, quyền kỹ thuật phải được cấp theo đúng nhiệm vụ.
Custom Audiences phản ánh tài sản khách hàng
Tệp đối tượng tùy chỉnh (Custom Audiences) có thể được tạo từ danh sách khách hàng, lượt truy cập website, tương tác Trang, Instagram hoặc video. Dù nền tảng có cơ chế xử lý và đối sánh riêng, nguồn đầu vào vẫn liên quan trực tiếp đến dữ liệu và chiến lược khách hàng của doanh nghiệp.
Việc chia sẻ tệp không kiểm soát có thể làm lộ logic phân khúc, tạo rủi ro tuân thủ hoặc khiến doanh nghiệp mất khả năng truy vết ai đang dùng tệp cho mục đích nào.
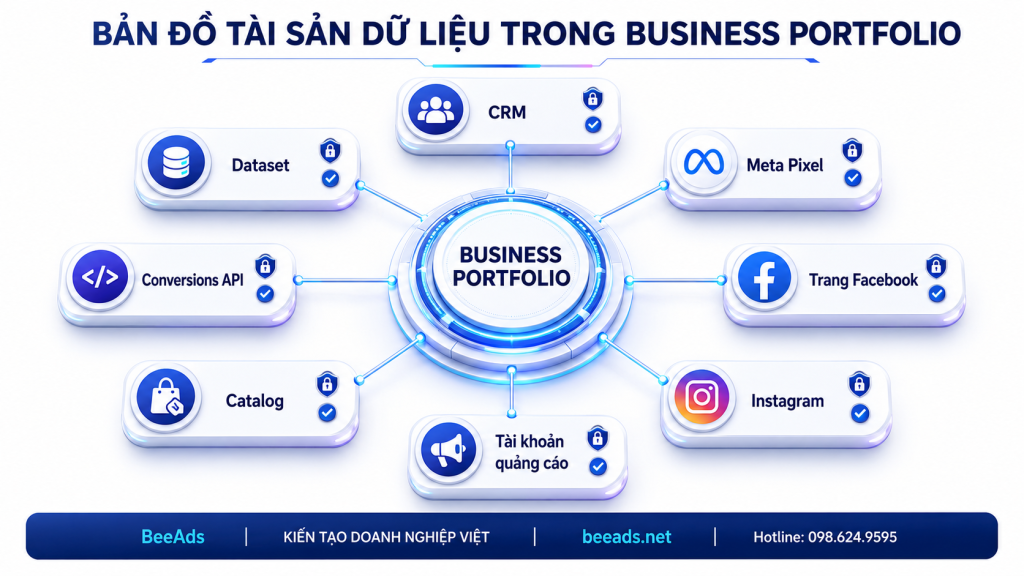
Lập bản đồ tài sản giúp doanh nghiệp nhìn thấy mối liên hệ giữa dữ liệu, tài khoản quảng cáo và các đơn vị đang được cấp quyền.
Quyền Sở Hữu Phải Thuộc Về Doanh Nghiệp
Không lấy tài khoản cá nhân làm kiến trúc quản trị
Trong thực tế, nhiều doanh nghiệp bắt đầu quảng cáo bằng tài khoản của chủ doanh nghiệp, nhân viên marketing hoặc một agency. Cách làm này có thể thuận tiện lúc ban đầu nhưng tạo rủi ro khi quy mô tăng:
- Không xác định rõ tài sản thuộc doanh nghiệp hay cá nhân.
- Khó bàn giao khi nhân sự nghỉ việc.
- Phụ thuộc vào một số điện thoại, email hoặc thiết bị duy nhất.
- Không có người dự phòng đủ thẩm quyền khi tài khoản gặp sự cố.
- Agency trở thành bên duy nhất hiểu và kiểm soát cấu trúc kỹ thuật.
Doanh nghiệp nên xây Business Portfolio dưới danh tính pháp nhân hoặc tổ chức phù hợp, duy trì thông tin doanh nghiệp nhất quán và kiểm soát những tài sản cốt lõi. Nhân viên và đối tác được mời vào làm việc thông qua quyền riêng, thay vì dùng chung thông tin đăng nhập.
Agency được cấp quyền, không thay doanh nghiệp sở hữu
Agency cần đủ quyền để thực hiện phạm vi dịch vụ nhưng không nhất thiết phải sở hữu Trang, Pixel, Dataset, Catalog hoặc tài khoản quảng cáo của khách hàng. Mô hình hợp lý là doanh nghiệp giữ quyền sở hữu chính, sau đó chia sẻ đúng tài sản cho Business Portfolio của đối tác.
Khi hợp đồng kết thúc, doanh nghiệp có thể thu hồi quan hệ đối tác mà không phải đổi toàn bộ tài khoản hoặc tranh chấp quyền kiểm soát. Đồng thời, agency cũng bảo vệ nhân sự của mình vì không cần sử dụng tài khoản đăng nhập chung của khách hàng.
Tài khoản công việc vẫn cần cơ chế dự phòng
Doanh nghiệp nên có ít nhất hai người có trách nhiệm ở cấp cao để tránh phụ thuộc một người, nhưng không biến tất cả nhân sự thành quản trị viên. Danh sách người có toàn quyền phải ngắn, được phê duyệt và có quy trình dự phòng rõ ràng.
Áp Dụng Nguyên Tắc Quyền Tối Thiểu
Nguyên tắc quyền tối thiểu (Principle of Least Privilege) có nghĩa là mỗi người chỉ được truy cập đúng tài sản, đúng chức năng và trong đúng khoảng thời gian cần thiết để hoàn thành công việc.
Điều này khác với cách cấp quyền “cho tiện”. Một người chuyên viết nội dung không cần quyền quản trị Dataset. Nhân viên chạy quảng cáo không mặc nhiên cần toàn quyền Business Portfolio. Đơn vị kỹ thuật triển khai CAPI không nhất thiết phải được xem CRM đầy đủ hoặc quản lý phương thức thanh toán.
Ma trận phân quyền tham khảo
| Vai trò | Tài sản cần dùng | Mức quyền gợi ý | Không nên cấp mặc định |
|---|---|---|---|
| Chủ doanh nghiệp/Người chịu trách nhiệm | Business Portfolio và tài sản cốt lõi | Toàn quyền có kiểm soát | Dùng tài khoản chung cho nhiều người |
| Nhân viên quảng cáo | Tài khoản quảng cáo, Trang, Dataset cần thiết | Quyền theo nhiệm vụ | Quản lý người dùng, đối tác và tài chính nếu không cần |
| Nhân viên nội dung | Trang và Instagram | Tạo, quản lý nội dung | Pixel, CAPI, CRM, phương thức thanh toán |
| Kỹ thuật/CAPI | Dataset, Events Manager, hệ thống máy chủ liên quan | Quyền kỹ thuật có thời hạn | Toàn quyền Business Portfolio |
| Agency | Tài sản nằm trong phạm vi hợp đồng | Chia sẻ qua quan hệ đối tác | Quyền sở hữu chính hoặc thông tin đăng nhập chung |
Ma trận trên chỉ là khung tham khảo. Tên quyền và giao diện có thể thay đổi theo loại tài sản, quốc gia hoặc phiên bản Meta Business Suite. Trước khi xây SOP, doanh nghiệp cần kiểm tra giao diện thực tế của chính tài khoản đang vận hành.
Quyền phải có thời hạn và người phê duyệt
Những quyền phục vụ dự án ngắn hạn nên có ngày bắt đầu, ngày hết hạn và người chịu trách nhiệm thu hồi. Nếu hệ thống không hỗ trợ tự động hết hạn theo cách mong muốn, doanh nghiệp phải ghi vào lịch rà soát nội bộ.
Mỗi yêu cầu cấp quyền nên trả lời được bốn câu hỏi:
- Người nhận quyền là ai?
- Họ cần dùng tài sản nào?
- Họ cần thực hiện hành động gì?
- Khi nào quyền phải được rà soát hoặc thu hồi?
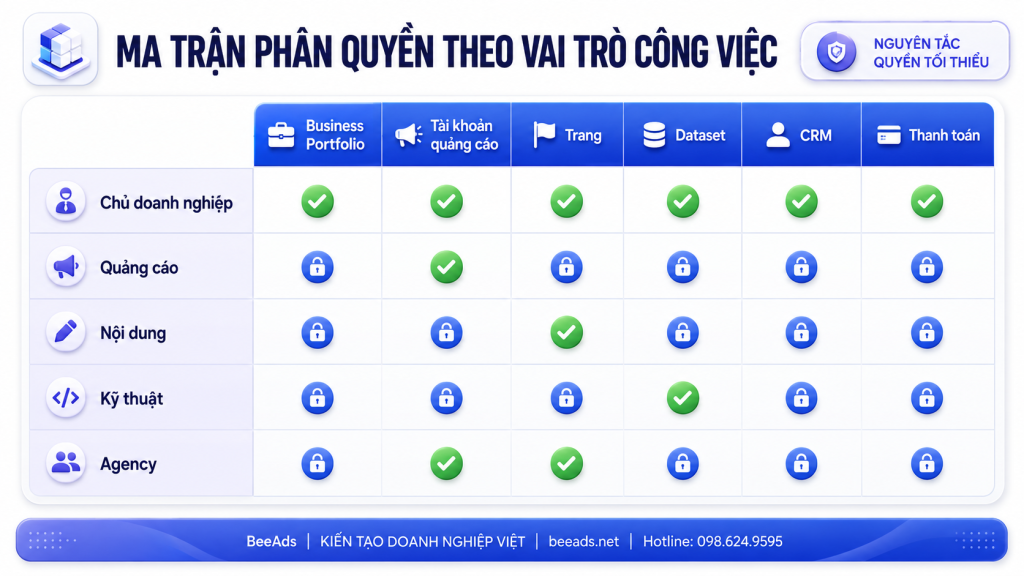
Phân quyền theo vai trò giúp giảm phạm vi ảnh hưởng nếu một tài khoản cá nhân bị xâm nhập.
Bắt Buộc Xác Thực Hai Yếu Tố Và Bảo Vệ Danh Tính
Xác thực hai yếu tố (Two-Factor Authentication – 2FA) tạo thêm một lớp bảo vệ ngoài mật khẩu. Doanh nghiệp nên yêu cầu toàn bộ người có quyền truy cập Business Portfolio bật 2FA, không chỉ nhóm quản trị viên.
Ứng dụng xác thực thường phù hợp hơn SMS trong nhiều tình huống vì không phụ thuộc hoàn toàn vào sóng điện thoại hoặc SIM. Tuy nhiên, phương thức cụ thể còn tùy chính sách bảo mật, thiết bị và khả năng quản trị của doanh nghiệp.
2FA không thể thay thế quản trị tài khoản
Một tài khoản có 2FA vẫn có thể gặp rủi ro nếu:
- Người dùng đăng nhập trên máy tính nhiễm mã độc.
- Mã dự phòng được lưu công khai hoặc gửi qua nhóm chat.
- Người dùng phê duyệt yêu cầu đăng nhập giả mạo.
- Email khôi phục bị mất quyền kiểm soát.
- Nhiều người cùng dùng một tài khoản.
- Quyền quản trị được cấp quá rộng.
Do đó, doanh nghiệp cần kết hợp 2FA với mật khẩu riêng, thiết bị tin cậy, cập nhật hệ điều hành, kiểm soát tiện ích trình duyệt và huấn luyện nhận biết lừa đảo.
Không chia sẻ tài khoản đăng nhập
Meta cung cấp cơ chế mời người và gán tài sản. Doanh nghiệp nên tận dụng cơ chế này thay vì gửi email, mật khẩu và mã 2FA cho nhau. Mỗi người sử dụng danh tính riêng sẽ giúp việc thu hồi quyền, kiểm tra lịch sử và xác định trách nhiệm rõ ràng hơn.
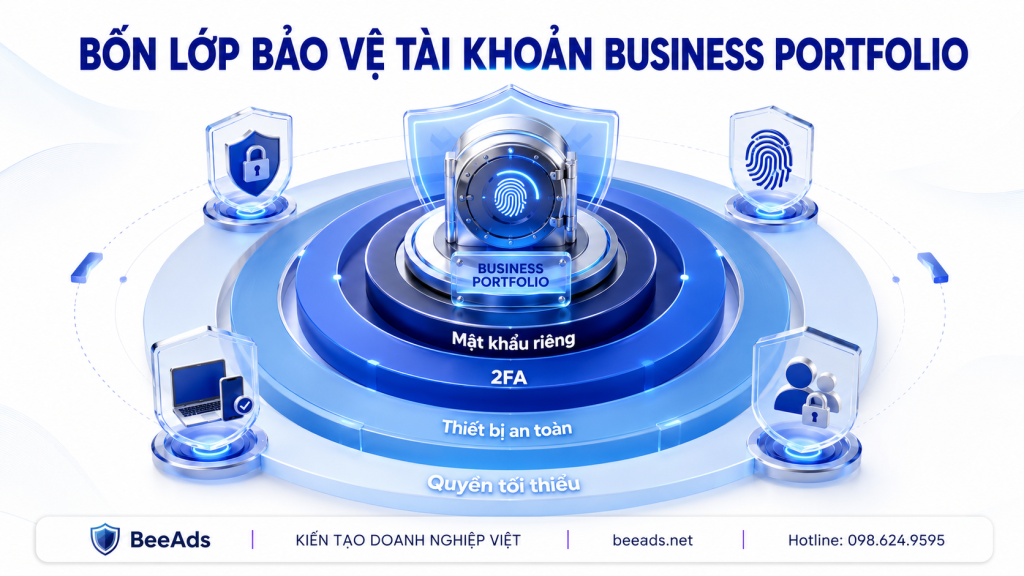
2FA rất quan trọng nhưng chỉ hiệu quả khi đi cùng quản trị thiết bị, danh tính và quyền truy cập.
Quản Trị Riêng Từng Nhóm Tài Sản Dữ Liệu
CRM: kiểm soát tải xuống và mục đích sử dụng
CRM chứa thông tin khách hàng nên cần được phân quyền theo chức năng. Nhân viên chăm sóc có thể cần xem thông tin liên hệ; bộ phận phân tích có thể chỉ cần dữ liệu đã giảm nhận diện; đối tác quảng cáo không mặc nhiên cần toàn bộ hồ sơ khách hàng.
Khi tạo Custom Audiences từ danh sách CRM, doanh nghiệp phải có căn cứ sử dụng dữ liệu phù hợp, tuân thủ chính sách nền tảng và quy định áp dụng. Chỉ xuất các trường thực sự cần cho mục đích đối sánh; không gửi ghi chú nội bộ, lịch sử trao đổi hoặc dữ liệu thừa.
File trung gian cần có nơi lưu an toàn, người phụ trách và thời hạn xóa. Không nên gửi danh sách khách hàng qua nhóm chat không kiểm soát hoặc để tồn tại lâu dài trên máy tính cá nhân.
Pixel, Dataset và CAPI: quản trị cả quyền lẫn luồng sự kiện
Doanh nghiệp cần ghi nhận:
- Dataset nào thuộc website hoặc thương hiệu nào.
- Tài khoản quảng cáo nào được kết nối.
- Ai có quyền quản lý nguồn dữ liệu.
- Đối tác kỹ thuật nào đang có quyền.
- CAPI được triển khai qua máy chủ, nền tảng đối tác hay công cụ trung gian.
- Token, khóa hoặc thông tin kết nối đang được lưu ở đâu.
- Ai chịu trách nhiệm khử trùng Pixel và CAPI.
Token hoặc khóa tích hợp không được đặt trong tài liệu công khai. Khi nhân sự kỹ thuật nghỉ việc hoặc thay nhà cung cấp, doanh nghiệp cần rà soát và thay thế thông tin xác thực liên quan, không chỉ xóa người đó khỏi Business Portfolio.
Custom Audiences: đặt tên để truy vết nguồn và mục đích
Tên tệp nên cho biết nguồn, hành vi, thời gian duy trì, mục đích và phiên bản. Ví dụ:
CRM_PURCHASE_180D_EXCLUDE_NEW_CUSTOMER_V01
WEB_VIEWCONTENT_30D_RETARGET_V02
IG_ENGAGEMENT_14D_WARM_V01
Cấu trúc nhất quán giúp đội ngũ nhận biết tệp đang dùng ở đâu, có chứa khách đã mua hay không và khi nào cần kiểm tra lại. Tránh tạo hàng chục tệp tên “Khách hàng mới”, “Tệp tốt”, “Retarget 1” mà không ai biết nguồn dữ liệu.
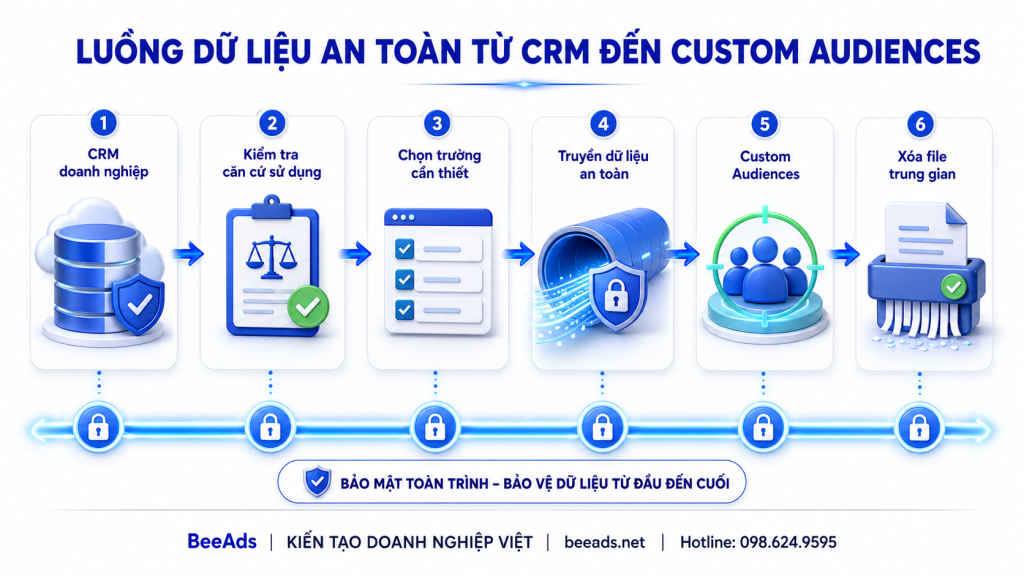
Dữ liệu CRM chỉ nên được sử dụng đúng mục đích, đúng phạm vi và với số trường cần thiết.
Lập Danh Mục Tài Sản Và Nhật Ký Thay Đổi
Nếu doanh nghiệp không có danh sách tài sản, việc rà soát bảo mật thường chỉ dựa vào trí nhớ của một vài người. Một hồ sơ quản trị tối thiểu nên bao gồm:
- Tên tài sản và mã nhận diện.
- Loại tài sản: Trang, Instagram, tài khoản quảng cáo, Dataset, Catalog hoặc ứng dụng.
- Business Portfolio đang sở hữu.
- Người chịu trách nhiệm nghiệp vụ.
- Người phụ trách kỹ thuật.
- Nhân sự và đối tác đang có quyền.
- Mục đích sử dụng.
- Ngày rà soát gần nhất.
- Trạng thái 2FA của người liên quan.
- Hệ thống hoặc tài sản đang kết nối.
Nhật ký không chỉ phục vụ điều tra
Lịch sử thay đổi giúp doanh nghiệp trả lời nhanh khi hiệu suất bất thường: sự kiện Purchase giảm vì website lỗi, CAPI mất kết nối, tài khoản quảng cáo bị tách khỏi Dataset hay một quyền quan trọng vừa bị chỉnh sửa?
Nhật ký cũng hỗ trợ bàn giao. Nhân sự mới không phải “đi tìm Pixel”, hỏi nhiều người để biết Catalog nào đang chạy hoặc đoán tệp Custom Audiences nào là bản mới nhất.
Chu kỳ rà soát phù hợp
Nhóm quản trị và đối tác nên được kiểm tra hàng tháng. Toàn bộ bản đồ tài sản có thể rà soát theo quý hoặc ngay sau thay đổi lớn như thay agency, chuyển website, đổi hệ thống CRM, tái cấu trúc nhân sự hoặc phát hiện sự cố.
Những tài khoản không hoạt động trong thời gian dài cần được xem xét, đặc biệt nếu còn toàn quyền. Không nên chờ nền tảng tự xử lý tài khoản không hoạt động mới bắt đầu dọn dẹp.
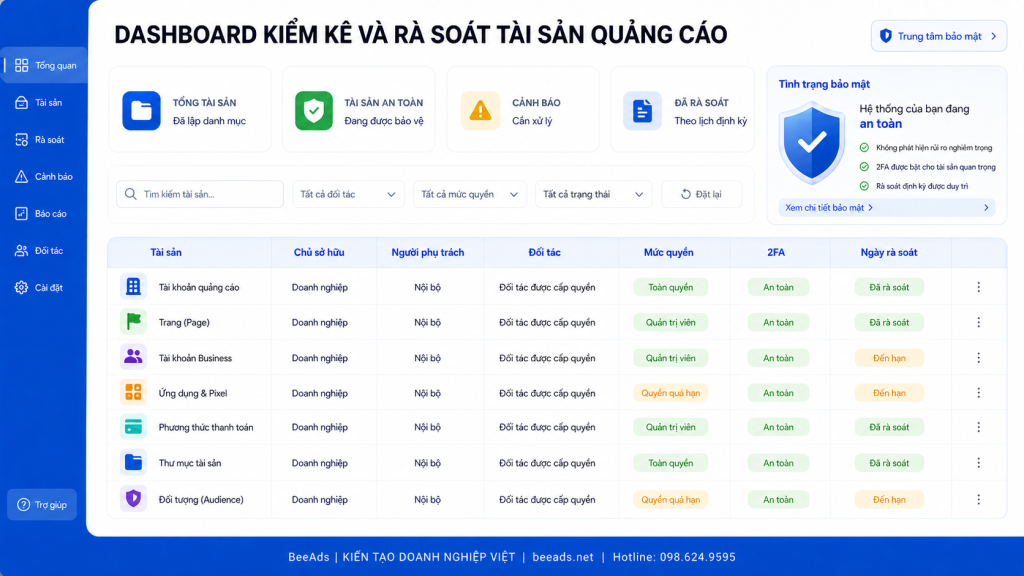
Danh mục tài sản biến việc quản trị từ trí nhớ cá nhân thành quy trình có thể kiểm tra.
SOP Cấp Quyền, Thay Đổi Quyền Và Thu Hồi Quyền
Bước 1: Tiếp nhận yêu cầu
Yêu cầu phải nêu rõ người dùng, đơn vị, nhiệm vụ, tài sản, mức quyền và thời hạn. Không chấp nhận yêu cầu chung như “cấp hết để chạy quảng cáo”.
Bước 2: Xác minh danh tính và phê duyệt
Người phụ trách kiểm tra email, vai trò, hợp đồng hoặc yêu cầu công việc. Quyền nhạy cảm cần được người có thẩm quyền phê duyệt. Với agency, nên chia sẻ qua Business Portfolio của đối tác thay vì mời hàng loạt tài khoản cá nhân không rõ vai trò.
Bước 3: Kiểm tra điều kiện bảo mật
Chỉ kích hoạt quyền khi người dùng đã bật 2FA và hoàn thành yêu cầu bảo mật nội bộ. Nếu cần quyền kỹ thuật tạm thời, ghi rõ ngày thu hồi.
Bước 4: Cấp đúng tài sản
Chỉ chọn tài sản liên quan. Kiểm tra lại từng công tắc quyền trước khi xác nhận, đặc biệt với toàn quyền, quản lý tài chính, người dùng, nguồn dữ liệu và phương thức thanh toán.
Bước 5: Ghi nhật ký và thông báo
Lưu người phê duyệt, thời điểm, tài sản và lý do cấp quyền. Thông báo cho người nhận về phạm vi được phép sử dụng và quy trình báo sự cố.
Bước 6: Rà soát hoặc thu hồi
Khi dự án kết thúc, nhân sự chuyển vị trí hoặc nghỉ việc, quyền phải được thu hồi ngay. Đồng thời kiểm tra các hệ thống liên quan như CRM, máy chủ, nền tảng tích hợp, email công việc, trình quản lý mật khẩu và token CAPI.
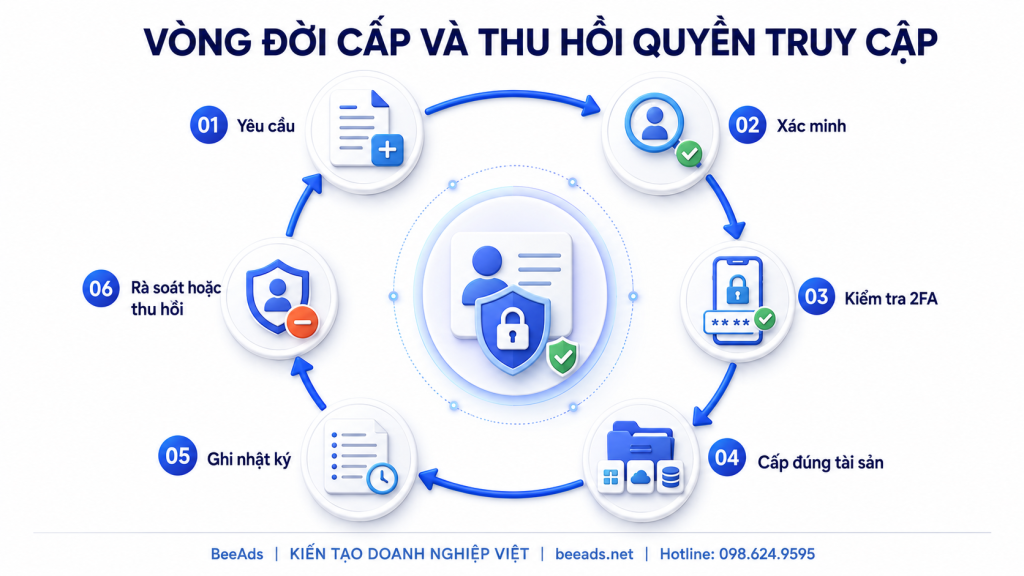
Quyền truy cập phải có vòng đời rõ ràng, không tồn tại vô thời hạn chỉ vì từng được cấp một lần.
SOP Xử Lý Khi Phát Hiện Truy Cập Lạ
Khi xuất hiện quản trị viên không rõ nguồn gốc, chiến dịch lạ, thay đổi thanh toán, tệp bị chia sẻ bất thường hoặc cấu hình sự kiện bị chỉnh sửa, doanh nghiệp cần ưu tiên hạn chế thiệt hại trước khi tối ưu quảng cáo.
Giai đoạn 1: Xác nhận và cô lập
- Ghi lại thời điểm, tài sản và biểu hiện bất thường.
- Chụp lại bằng chứng cần thiết nhưng không phát tán dữ liệu nhạy cảm.
- Tạm dừng chiến dịch lạ nếu có đủ thẩm quyền.
- Thu hồi người hoặc đối tác không xác định.
- Kiểm tra quản trị viên, tài khoản quảng cáo, Trang, Dataset và phương thức thanh toán.
Không xóa vội toàn bộ lịch sử hoặc bằng chứng nếu chưa hiểu phạm vi sự cố.
Giai đoạn 2: Bảo vệ danh tính và tích hợp
- Đổi mật khẩu tài khoản, email hoặc hệ thống có dấu hiệu bị xâm nhập.
- Kết thúc phiên đăng nhập không nhận diện.
- Kiểm tra lại 2FA và thông tin khôi phục.
- Rà soát thiết bị, tiện ích trình duyệt và phần mềm đáng ngờ.
- Thay token hoặc khóa tích hợp có nguy cơ lộ.
- Kiểm tra CRM, website, máy chủ và nền tảng trung gian kết nối CAPI.
Giai đoạn 3: Khôi phục có kiểm soát
Sau khi cô lập được nguyên nhân, doanh nghiệp mới khôi phục chiến dịch, quyền hoặc tích hợp. Kiểm tra Event Match Quality, số lượng sự kiện, khử trùng, kết nối tài khoản quảng cáo và chất lượng Custom Audiences trước khi tăng ngân sách trở lại.
Giai đoạn 4: Liên hệ hỗ trợ và hậu kiểm
Sử dụng kênh hỗ trợ chính thức có sẵn trong tài khoản, cung cấp thông tin chính xác và lưu mã vụ việc. Sau sự cố, tổ chức họp hậu kiểm để xác định nguyên nhân gốc, tài sản bị ảnh hưởng, thời gian phản ứng và thay đổi cần đưa vào SOP.
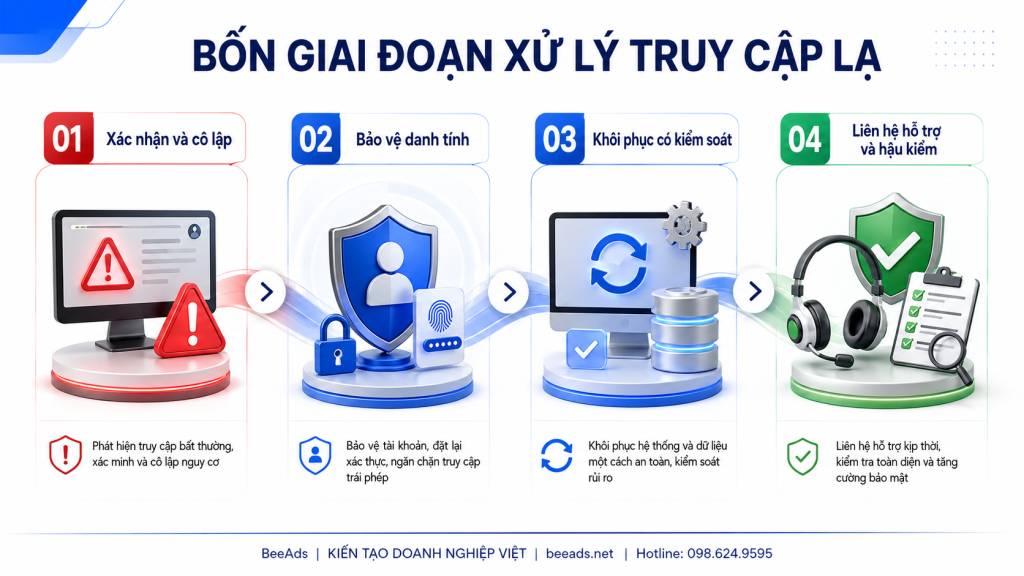
Phản ứng sự cố cần có thứ tự rõ ràng để vừa hạn chế thiệt hại, vừa bảo toàn thông tin phục vụ điều tra.
Những Sai Lầm Quản Trị Khiến Doanh Nghiệp Dễ Mất Tài Sản
Cho tất cả mọi người quyền quản trị
Quyền rộng không làm đội ngũ vận hành nhanh hơn nếu trách nhiệm không rõ. Ngược lại, nó tăng số điểm có thể gây ra sự cố và khiến doanh nghiệp khó xác định nguồn thay đổi.
Chỉ xóa nhân sự khỏi nhóm chat
Khi một người nghỉ việc, doanh nghiệp cần thu hồi toàn bộ quyền: Business Portfolio, tài khoản quảng cáo, Trang, CRM, website, máy chủ, email, kho tài liệu, trình quản lý mật khẩu và nền tảng kết nối. Bỏ sót một hệ thống có thể khiến quyền truy cập vẫn tồn tại.
Dùng một file Excel làm “bản sao lưu CRM” không kiểm soát
Sao lưu cần mã hóa, phân quyền và có quy trình phục hồi. Việc sao chép danh sách khách hàng ra nhiều máy tính cá nhân không phải là sao lưu an toàn.
Bàn giao bằng mật khẩu
Bàn giao đúng phải gồm danh mục tài sản, cấu trúc quyền, tài liệu kỹ thuật, người chịu trách nhiệm và trạng thái tích hợp. Chuyển một danh sách mật khẩu không giải quyết được quyền sở hữu hoặc lịch sử thay đổi.
Chỉ kiểm tra khi quảng cáo ngừng chạy
Một sự cố dữ liệu có thể âm thầm làm sai báo cáo trước khi chiến dịch dừng hẳn. Rà soát định kỳ giúp phát hiện quyền cũ, kết nối thừa, sự kiện giảm bất thường và đối tác không còn hoạt động.
Checklist Quản Trị Tài Sản Dữ Liệu Facebook Ads
Quyền sở hữu
-
Business Portfolio do doanh nghiệp kiểm soát.
-
Trang, tài khoản quảng cáo, Dataset và Catalog có chủ sở hữu rõ ràng.
-
Không phụ thuộc một tài khoản cá nhân duy nhất.
-
Có ít nhất một phương án quản trị dự phòng được phê duyệt.
Quyền truy cập
-
Chỉ cấp đúng tài sản và đúng nhiệm vụ.
-
Toàn quyền giới hạn cho số ít người.
-
Agency nhận quyền qua quan hệ đối tác phù hợp.
-
Quyền tạm thời có ngày rà soát hoặc thu hồi.
-
Không chia sẻ tài khoản đăng nhập.
Bảo mật
-
Toàn bộ nhân sự có quyền đã bật 2FA.
-
Email khôi phục và thiết bị đăng nhập được bảo vệ.
-
Token, khóa và mã dự phòng không lưu công khai.
-
Có quy trình kiểm tra thiết bị và lừa đảo giả mạo.
Dữ liệu
-
CRM có phân quyền và lịch sử xử lý dữ liệu.
-
Pixel và CAPI được ghi rõ người phụ trách.
-
Sự kiện Pixel/CAPI được kiểm tra khử trùng.
-
Custom Audiences có tên, nguồn, thời gian và mục đích rõ ràng.
-
File trung gian được xóa theo quy trình.
Rà soát và sự cố
-
Rà soát người dùng và đối tác hàng tháng.
-
Thu hồi ngay khi nhân sự nghỉ hoặc hợp đồng kết thúc.
-
Lưu danh mục tài sản và lịch sử thay đổi.
-
Có SOP cô lập, khôi phục và liên hệ hỗ trợ.
-
Tổ chức hậu kiểm sau mỗi sự cố đáng kể.
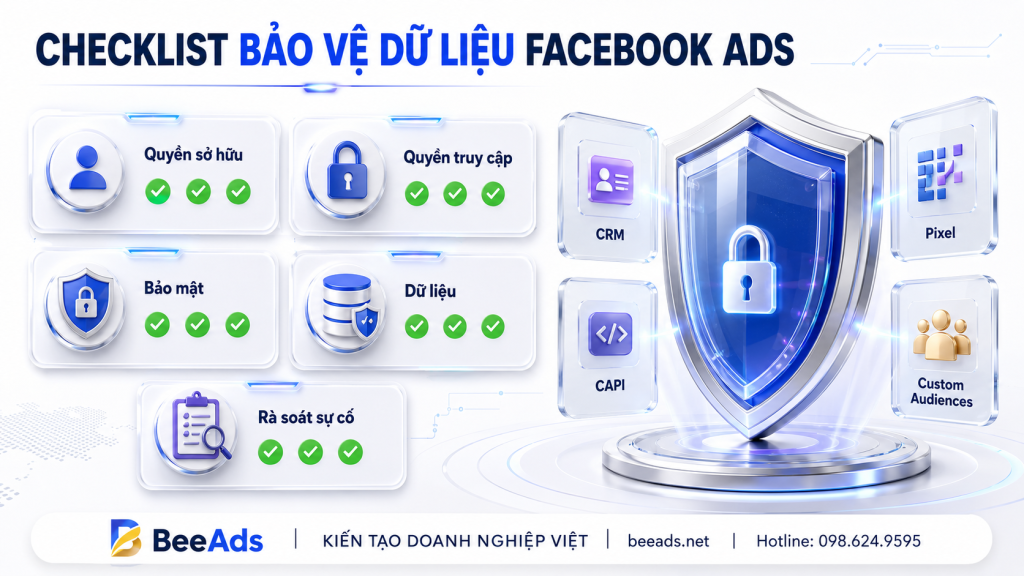
Checklist cần được kiểm tra định kỳ và gắn với người chịu trách nhiệm cụ thể.
Câu Hỏi Thường Gặp
Doanh nghiệp mới có cần áp dụng ngay không?
Có. Doanh nghiệp mới thường có ít tài sản và ít người dùng hơn nên đây là thời điểm dễ chuẩn hóa nhất. Hãy bắt đầu bằng một Business Portfolio do doanh nghiệp kiểm soát, bật 2FA, lập danh mục tài sản và chỉ cấp quyền theo nhiệm vụ.
Không cần dựng một hệ thống quá phức tạp ngay từ đầu. Mục tiêu là tạo cấu trúc có thể mở rộng mà không phải tranh chấp hoặc chuyển quyền khi đội ngũ lớn lên.
Có nên cấp toàn quyền cho agency không?
Không nên cấp mặc định. Quyền phải dựa trên phạm vi công việc. Agency chạy quảng cáo cần tài khoản quảng cáo, Trang và nguồn dữ liệu liên quan, nhưng thường không cần toàn quyền quản lý người dùng, đối tác, tài sản ngoài hợp đồng hoặc hệ thống CRM hoàn chỉnh.
Chỉ cần bật 2FA là đủ an toàn chưa?
Chưa. 2FA là lớp bảo vệ quan trọng nhưng không thay thế nguyên tắc quyền tối thiểu, kiểm soát thiết bị, bảo vệ email, rà soát đối tác và SOP xử lý sự cố.
Khi nào cần điều chỉnh quyền?
Điều chỉnh ngay khi vai trò công việc thay đổi, nhân sự nghỉ việc, hợp đồng kết thúc, thay nhà cung cấp kỹ thuật hoặc xuất hiện dấu hiệu truy cập lạ. Ngoài ra, doanh nghiệp nên rà soát định kỳ thay vì đợi sự cố xảy ra.
Có nên xóa ngay mọi thứ khi phát hiện truy cập lạ?
Không nên hành động thiếu kiểm soát. Trước tiên cần xác định phạm vi, lưu bằng chứng cần thiết, cô lập quyền hoặc chiến dịch đáng ngờ và bảo vệ danh tính. Việc xóa vội có thể làm mất thông tin quan trọng hoặc khiến hoạt động kinh doanh bị gián đoạn rộng hơn cần thiết.
BeeAds có thể hỗ trợ phần nào?
BeeAds có thể hỗ trợ doanh nghiệp kiểm tra cấu trúc tài sản quảng cáo, rà soát logic phân quyền, chuẩn hóa Dataset, Pixel/CAPI, Custom Audiences và xây dựng SOP vận hành phù hợp. Những thay đổi nhạy cảm vẫn cần người đại diện có thẩm quyền của doanh nghiệp xác nhận.
Kết Luận
CRM, Pixel, CAPI và Custom Audiences không chỉ là công cụ hỗ trợ chạy quảng cáo. Chúng là một phần của tài sản dữ liệu và năng lực tìm kiếm khách hàng mà doanh nghiệp tích lũy theo thời gian.
Một cấu trúc an toàn cần bảo đảm bốn điều: doanh nghiệp giữ quyền sở hữu, mỗi người chỉ có quyền cần thiết, toàn bộ danh tính được bảo vệ bằng 2FA và mọi thay đổi đều có thể truy vết. Khi nhân sự hoặc đối tác rời đi, quyền phải được thu hồi đồng bộ trên toàn bộ hệ thống, không chỉ riêng Meta Business Suite.
Quản trị tốt không làm thuật toán tự nhiên hiệu quả hơn, nhưng giúp dữ liệu đúng được duy trì, nguồn tín hiệu không bị gián đoạn và đội ngũ có thể vận hành Facebook Ads mà không phụ thuộc vào một cá nhân. Đó là nền móng để doanh nghiệp mở rộng quảng cáo bền vững.
➡️ LIÊN HỆ TƯ VẤN MIỄN PHÍ
✅ Doanh nghiệp chưa xác định rõ ai đang sở hữu CRM, Pixel, CAPI, Custom Audiences hoặc đang cấp quá nhiều quyền trong Business Portfolio?
✅ BeeAds sẽ hỗ trợ kiểm tra cấu trúc tài sản, rà soát quyền người dùng và đối tác, chuẩn hóa nguồn dữ liệu, đồng thời xây dựng SOP bảo mật phù hợp với mô hình vận hành thực tế.
🏢 CÔNG TY CỔ PHẦN THÔNG MINH VIỆT NAM
📍 Địa chỉ: Tòa nhà ZEN Tower, số 12 Khuất Duy Tiến, Thanh Xuân, Hà Nội
📞 Hotline: 098.624.9595
✉️ Email: quangcaothongminh2012@gmail.com
🌐 Website: https://beeads.net/
➡️ XEM THÊM
☞ Quảng Cáo Facebook Giá Rẻ & Hiệu Quả: Hướng Dẫn Chạy Ads Ra Đơn Bền Vững
☞ SOP Xây Dựng Custom Audiences Từ CRM, LTV Và CAPI Chuẩn 2026
☞ Remarketing Bằng Behavioral Signals: Vì Sao AI Meta Không Còn Phụ Thuộc Target Truyền Thống?
☞ Khai Thác LTV Để Thiết Lập Value-Based Lookalike Audience Trên Facebook Ads
☞ Thiết Lập Advantage+ Catalog Ads Chuẩn Kỹ Thuật Cho E-commerce